Kod Guvenlik Zafiyet Tamircisi


Bu prompt ne işe yarar?
Ne için kullanılır, nasıl uyarlanır ve değişkenler ne anlama gelir.
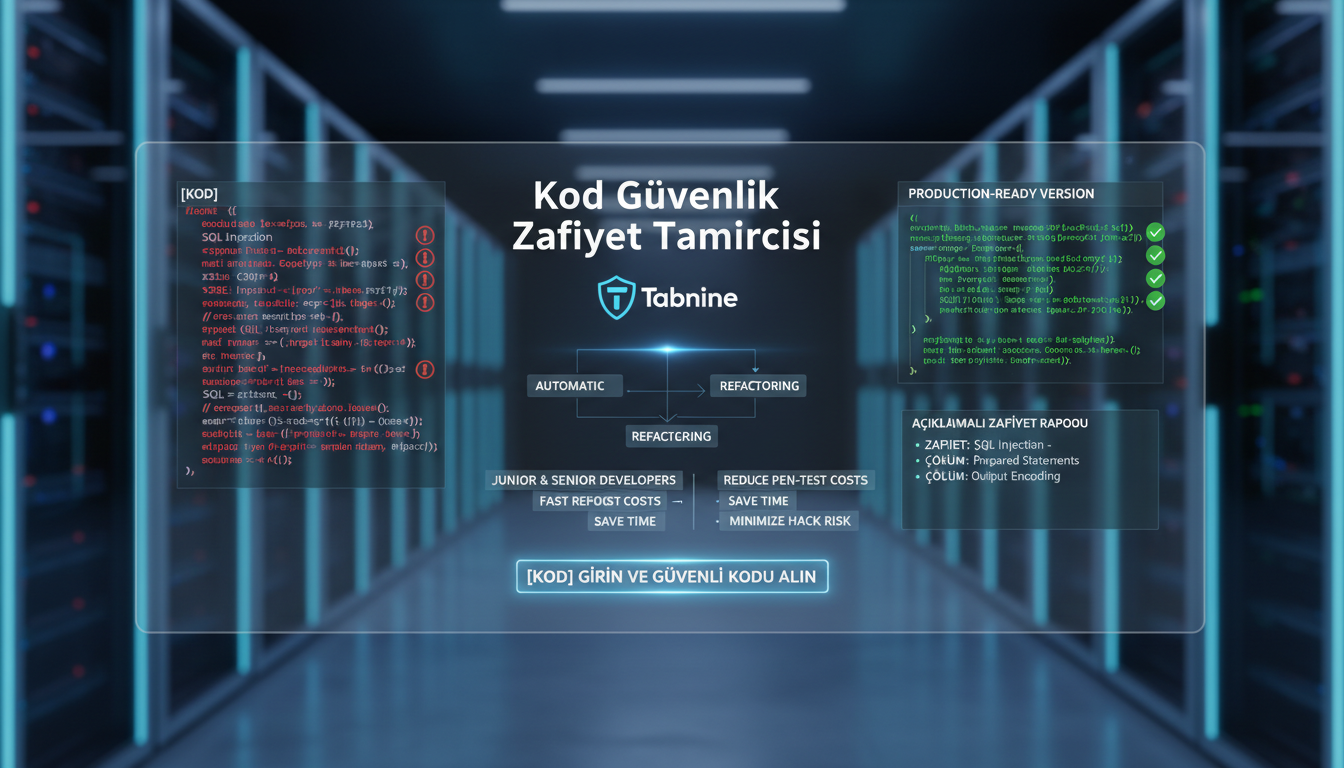
Tabnine ile çalışan bu prompt, kodunuzdaki kritik güvenlik açıklarını otomatik tespit eder ve düzeltilmiş versiyonunu üretir. OWASP Top 10 zafiyetlerini (SQL injection, XSS, CSRF, broken access control, insecure deserialization) tarayarak her bir sorunu açıklar ve production-ready güvenli kod sağlar.
Prompt, girdiğiniz kod parçasını inceler, tespit edilen zafiyetleri kısa açıklamalarla listeler ve ardından prepared statements, input sanitization, JWT validation gibi en iyi güvenlik pratiklerini uygulayarak tamamen düzeltilmiş kodu sunar. Sonunda bir security checklist ekleyerek hangi adımların atıldığını net biçimde gösterir.
Junior ve senior developer'lar için hızlı refactoring imkânı tanır; penetration test maliyetlerini düşürür, kod kalitesini yükseltir ve hack riskini minimize eder. Yazılım Geliştirme süreçlerinde zaman tasarrufu sağlar ve güvenilir yazılım geliştirme standartlarını destekler. Tabnine gibi kod tamamlama araçlarıyla entegre çalışarak saniyeler içinde güvenli, açıklamalı sonuç alırsınız.
{ }Değişken Açıklamaları:
- [KOD]: İncelenmesini istediğiniz kod parçası veya programlama dili adı. Örneğin: Python fonksiyonu, SELECT * FROM users WHERE id=?, REST API endpoint kodu, JavaScript form validation
Değişkenleri doldur
Köşeli parantezli alanları kendine göre yaz; prompt anında güncellenir.
İncelenmesini istediğiniz kod parçası veya programlama dili adı
Bu Prompt Seni Bekliyor
Tabnine için hazırlanmış bu promptu anında kopyala, kullan.
Ücretsiz üye ol, binlerce prompta eriş.
10 saniyede üye ol, sınırsız prompt keşfet
Benzer promptlar
Aynı kategoriden, önce aynı araç ve benzer etiketler.



Puan ver